RGPD et e-commerce : sécurisez les données à chaque étape du parcours client
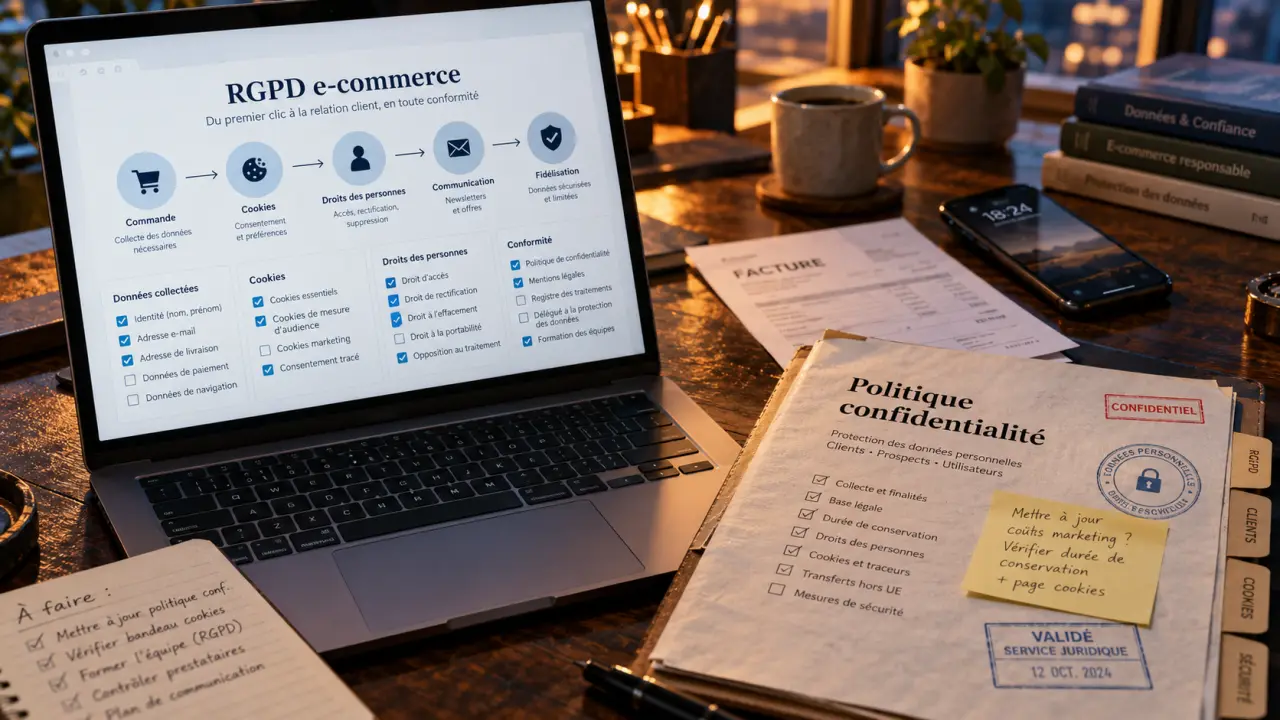
Une boutique en ligne traite des données personnelles dès qu’elle reçoit une commande, crée un compte client ou suit un visiteur identifiable. Respecter le RGPD demande de justifier ces usages, d’informer les personnes, de sécuriser les données et de leur permettre d’exercer leurs droits. Une politique de confidentialité et une bannière cookies ne suffisent pas : les pratiques doivent correspondre aux engagements affichés.
Partir du parcours client pour identifier les traitements
Le Règlement général sur la protection des données s’applique depuis le 25 mai 2018. Il concerne les boutiques établies dans l’Union européenne, mais aussi certains acteurs situés ailleurs s’ils ciblent des personnes dans l’Union ou suivent leur comportement. Une petite entreprise n’est pas dispensée de ses obligations du seul fait de sa taille.
Une donnée personnelle permet d’identifier une personne directement ou indirectement : nom, adresse de livraison, courriel, adresse IP ou historique d’achat rattaché à un client. En France, la CNIL informe les professionnels, reçoit les plaintes, contrôle les pratiques et peut prononcer des sanctions.
Construire un inventaire utilisable au quotidien
Parcourez votre site comme un acheteur : consultation, formulaire, panier, paiement, livraison et service après-vente. À chaque étape, notez les données collectées, leur objectif, leur lieu de stockage, les personnes autorisées à y accéder et leurs destinataires. Pensez aussi aux extensions de la boutique, aux exports enregistrés sur ordinateur et aux outils marketing.
Le marchand est généralement responsable de traitement lorsqu’il décide pourquoi et comment les données sont utilisées. Un prestataire qui agit pour son compte peut être sous-traitant. Cette qualification dépend du rôle réel de chacun, pas seulement du nom indiqué dans le contrat.
Réduire la collecte et prévoir la suppression
Chaque champ obligatoire doit répondre à un besoin précis. Une date de naissance n’est pas automatiquement nécessaire pour vendre un vêtement ; un numéro de téléphone doit être justifié par son usage. Évitez aussi d’imposer la création d’un compte client sans vérifier si une commande sans compte répond au même besoin.
Définissez une durée de conservation pour chaque finalité. Distinguez les données nécessaires au suivi commercial, celles conservées pour respecter une obligation légale et celles archivées pour défendre un droit. L’obligation de conserver une facture ne justifie pas de garder indéfiniment tout le profil marketing du client.
Associer chaque usage à une base légale, sans tout faire accepter
Le consentement n’est pas la base légale de tous les traitements. La livraison d’une commande relève généralement de l’exécution du contrat ; la conservation de certaines pièces comptables répond à une obligation légale. L’intérêt légitime peut justifier certains usages, à condition d’en évaluer la nécessité et les conséquences pour les personnes.
| Usage | Base légale à examiner | Point de vigilance |
|---|---|---|
| Commande et livraison | Exécution du contrat | Limiter les informations aux besoins de la vente |
| Facturation et conservation comptable | Obligation légale | Séparer l’archivage de l’utilisation commerciale |
| Newsletter destinée aux particuliers | Consentement, sauf exception applicable | Conserver la preuve et permettre le désabonnement |
| Lutte contre la fraude | Intérêt légitime selon le dispositif | Évaluer la proportionnalité du traitement |
| Publicité avec traceurs | Consentement préalable aux traceurs | Bloquer leur activation avant le choix |
Pour une newsletter destinée aux particuliers, prévoyez une case dédiée et non précochée. Sous certaines conditions, l’exception concernant les clients existants permet de prospecter pour des produits ou services analogues proposés par la même entreprise. La personne doit pouvoir s’y opposer au moment de la collecte et dans chaque message.
Au moment de la collecte, présentez une information compréhensible : identité du responsable, finalités, bases légales, destinataires, durée de conservation, droits et coordonnées de contact. La politique de confidentialité complète ces mentions et précise notamment les éventuels transferts internationaux ainsi que la possibilité de saisir la CNIL. Elle doit rester accessible et se distingue des conditions générales de vente.
Vérifier les cookies dans le navigateur, pas seulement dans la bannière
Les traceurs strictement nécessaires au service demandé, comme certains cookies de panier, n’exigent pas de consentement préalable. En revanche, les traceurs publicitaires et de nombreux outils de mesure d’audience doivent attendre le choix du visiteur. Certaines mesures d’audience peuvent être exemptées, mais uniquement sous des conditions précises.
La bannière doit permettre un choix libre, éclairé et suffisamment détaillé. Refuser doit être aussi simple qu’accepter. Poursuivre sa navigation ne vaut pas accord, et le retrait du consentement doit rester facilement accessible. Lorsque le consentement est requis, conservez les éléments qui permettent d’en apporter la preuve.
Un gestionnaire de consentement ne garantit pas, à lui seul, la conformité. Testez le site avant toute réponse, après un refus, puis après un retrait. Vérifiez les vidéos intégrées, pixels publicitaires, modules de discussion et extensions récemment ajoutées : ils peuvent transmettre des données même si la bannière semble correctement configurée.
Les extensions peuvent aussi multiplier les copies de données sans que cela soit visible dans l’interface principale. Pour repérer ces transmissions, suivez une commande de test jusque dans l’outil d’emailing, le connecteur logistique et les journaux techniques. La suppression d’un client dans la boutique ne signifie pas que ses données ont disparu des autres outils.
Encadrer les prestataires et préparer les incidents
L’hébergeur, le logisticien, l’outil d’emailing et le prestataire de paiement n’ont pas nécessairement le même statut. Vérifiez leur rôle, leurs accès et les lieux où les données sont traitées. Un hébergement européen n’exclut pas à lui seul des transferts hors de l’Espace économique européen, notamment par l’intermédiaire des équipes d’assistance ou de sous-traitants ultérieurs.
Pour les sous-traitants, formalisez les obligations contractuelles : objet et durée du traitement, données concernées, instructions, confidentialité, sécurité, recours à d’autres prestataires, assistance et restitution ou suppression des données. Prévoyez également une remontée rapide des violations.
- Activez HTTPS et renforcez l’authentification des comptes administrateurs.
- Limitez les droits d’accès et retirez ceux des personnes qui ont quitté l’entreprise.
- Mettez à jour la boutique et ses extensions, puis testez les sauvegardes.
- Protégez les exports et chiffrez les données lorsque le risque le justifie.
- Privilégiez les mécanismes sécurisés du prestataire de paiement plutôt que le stockage local des coordonnées bancaires.
En cas de violation, contenez l’incident, identifiez les données et les personnes touchées, puis documentez votre évaluation. Si la violation présente un risque pour les droits et libertés, vous devez la notifier à la CNIL, si possible dans les 72 heures suivant sa découverte. Un risque élevé peut également imposer d’informer les personnes concernées.
Organiser les droits et conserver les preuves de conformité
Prévoyez une adresse ou un formulaire pour les demandes d’accès, de rectification, d’effacement, de limitation, d’opposition et, lorsque les conditions sont réunies, de portabilité. Le retrait du consentement doit aussi être possible. Répondez en principe dans un délai d’un mois. Une prolongation encadrée peut s’appliquer aux demandes complexes ou nombreuses ; vous devez alors en informer la personne dans le premier mois.
Le droit à l’effacement n’est pas absolu : certaines données doivent être conservées pour respecter une obligation légale. Expliquez alors ce qui est supprimé, ce qui est conservé et pour quelle raison. Ne demandez une pièce d’identité qu’en cas de doute raisonnable et si cette vérification est proportionnée.
Pour piloter la conformité, tenez à jour une checklist opérationnelle :
- Mettre à jour le registre des traitements et les durées de conservation.
- Archiver les contrats, les preuves de consentement et les décisions importantes.
- Tester le traitement des demandes de droits et la suppression des données chez les prestataires.
- Examiner chaque nouvel outil avant son activation.
- Désigner une personne chargée du suivi et évaluer la nécessité d’un DPO ou d’une analyse d’impact.
Pour les manquements les plus graves, les sanctions peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. La CNIL peut également imposer des mesures correctrices. Ses guides peuvent orienter les démarches ; un accompagnement juridique et technique est utile lorsque les traitements, les transferts ou les responsabilités sont difficiles à qualifier. L’objectif est de pouvoir démontrer ce que la boutique fait réellement, et pas seulement ce qu’elle affiche.
- Agence immobilière : une gestion des leads automatisée sans perdre la main sur vos prospects - 3 novembre 2026
- Exemples d’e-mails : 9 modèles pour demander, confirmer ou relancer sans maladresse - 2 novembre 2026
- Google Postmaster Tools : valider son domaine et comprendre les alertes Gmail - 1 novembre 2026