Opt-in ou opt-out : la case pré-cochée qui peut invalider votre consentement
L’opt-in exige l’accord préalable et explicite de la personne avant de lui envoyer des messages. L’opt-out part du principe inverse : on lui écrit tant qu’elle ne s’y oppose pas. Depuis le 25 mai 2018 et l’entrée en application du RGPD, le premier est la règle en prospection auprès des particuliers, et le second reste une exception encadrée, surtout en B2B.
Opt-in et opt-out : la définition qui évite les confusions
Opt-in : je dis oui avant de recevoir quoi que ce soit
Avec l’opt-in, le destinataire manifeste sa volonté de recevoir des communications avant le premier envoi. Le consentement doit être libre, spécifique, informé et univoque, c’est-à-dire résulter d’un acte positif clair : cocher une case, cliquer sur un bouton de confirmation, répondre « oui » à une demande. Sans cette démarche, aucun message de prospection ne peut partir.
Testez votre compréhension de l’opt-in et de l’opt-out
Répondez aux 6 questions, puis validez vos réponses pour découvrir votre score.
Opt-out : je reçois, sauf si je refuse
L’opt-out inscrit la personne par défaut dans la liste de diffusion. Elle ne peut s’en retirer qu’en agissant : lien de désinscription dans un e-mail, mot-clé STOP dans un SMS, opposition par courrier. La charge de l’initiative pèse donc sur le destinataire, ce qui explique que ce modèle soit controversé et strictement limité.
Actif, passif, double opt-in : ce qui est valable et ce qui ne l’est plus
Les deux notions se déclinent en plusieurs variantes opérationnelles. Le tableau ci-dessous les résume.
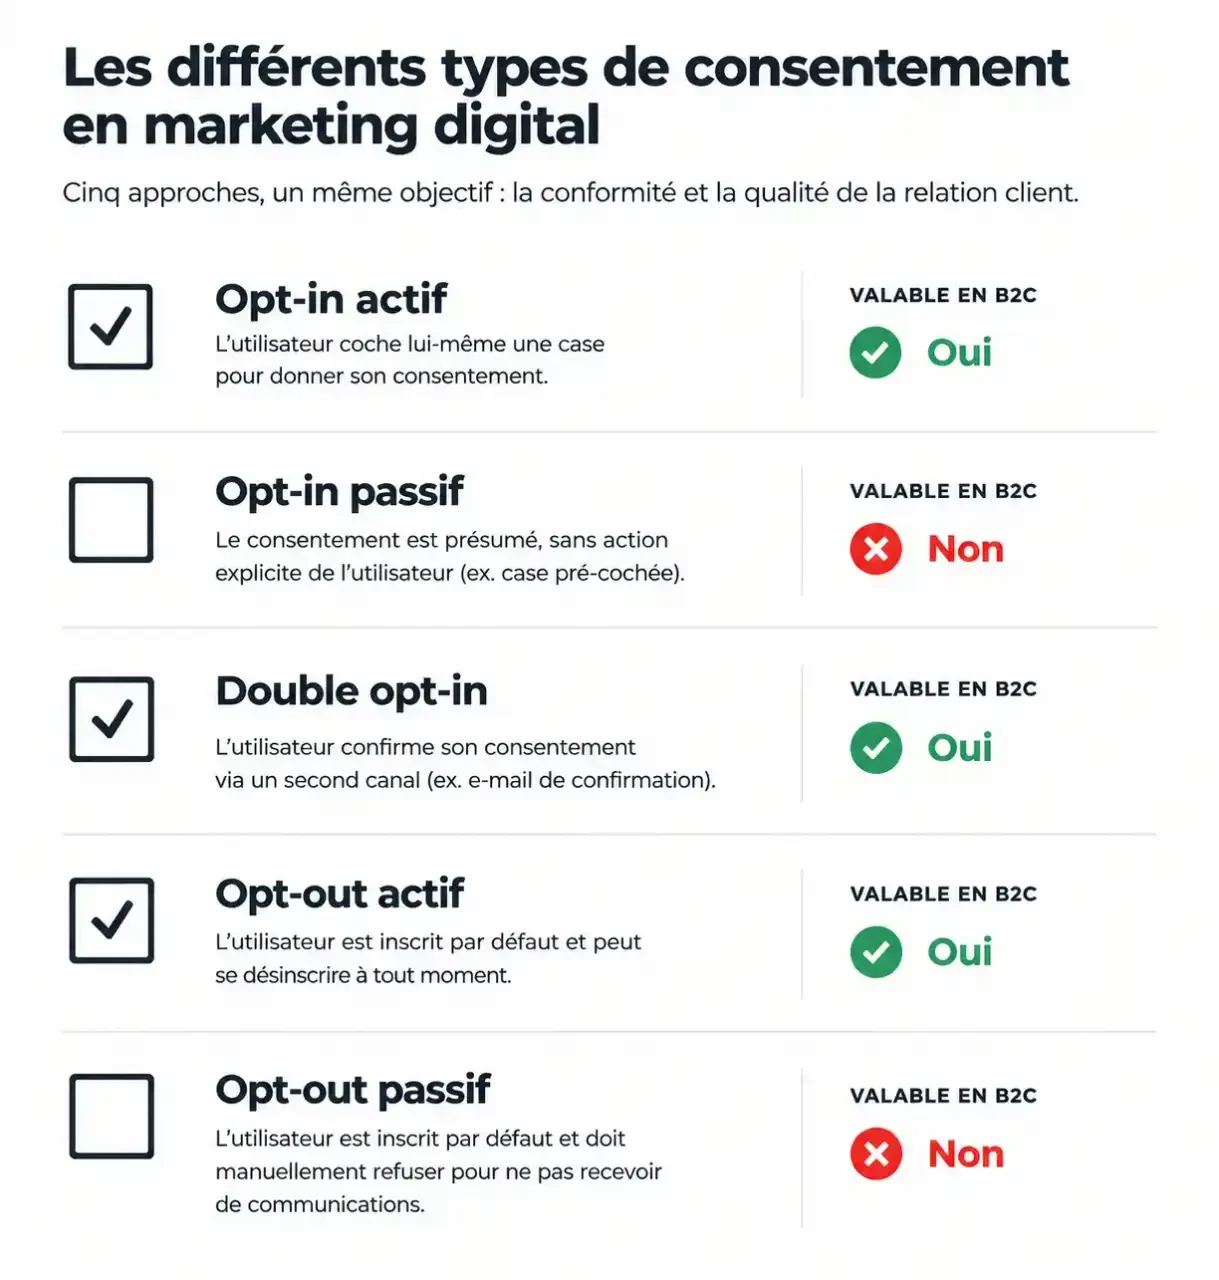
| Variante | Mécanisme | Valable en B2C ? |
|---|---|---|
| Opt-in actif | Case à cocher volontairement par la personne | Oui |
| Opt-in passif | Case pré-cochée que la personne doit décocher pour refuser | Non, le silence ou la case précochée ne valent pas consentement |
| Double opt-in | Inscription puis confirmation par e-mail | Oui, et c’est la preuve la plus solide |
| Opt-out actif | Refus explicite via une case à cocher | Non, sauf cadre particulier |
| Opt-out passif | Inscription par défaut, opposition possible ensuite | Non, réservé à certains cas B2B |
Pourquoi la case pré-cochée pose problème
Une case cochée par défaut revient à faire du silence un consentement. Or le RGPD demande une manifestation de volonté positive : si la personne ne touche à rien, rien n’a été exprimé. Un formulaire d’inscription à une newsletter avec une case précochée expose donc l’entreprise à voir tout son fichier jugé non conforme, pas seulement quelques contacts.
Le double opt-in comme assurance de preuve
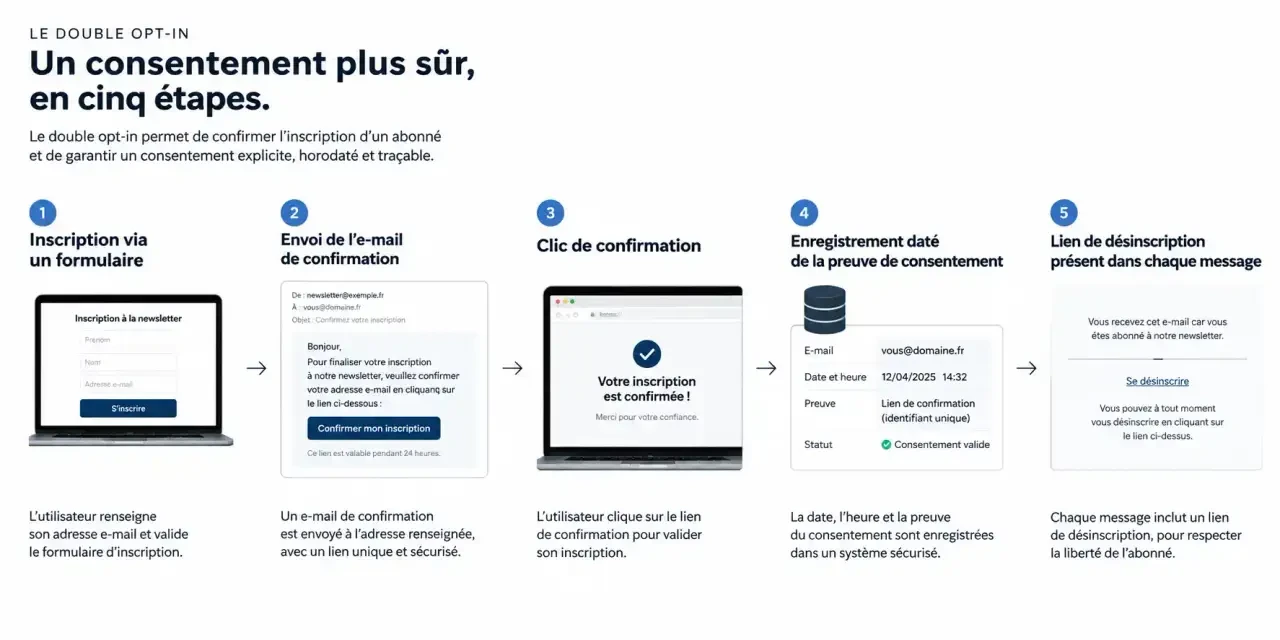
Le double opt-in ajoute une étape : après l’inscription, un e-mail demande de confirmer l’adresse. Il écarte les saisies erronées, les inscriptions malveillantes avec l’adresse d’un tiers et fournit un historique daté. En cas de contrôle, c’est à l’organisation de prouver le consentement, et cette trace devient un atout concret.
Prospection commerciale : ce que la loi impose selon la cible
B2C : le consentement exprès préalable
Pour les particuliers, la prospection par e-mail, SMS ou automate d’appel suppose un consentement exprès préalable (article L34-5 du Code des postes et des communications électroniques). Le formulaire doit être clair sur l’objet des messages. Si les données sont transmises à des partenaires commerciaux, cela doit être mentionné et recueilli de façon distincte. Les mineurs de moins de 16 ans bénéficient d’une protection renforcée : l’accord du titulaire de l’autorité parentale est attendu.
B2B : une tolérance, pas un blanc-seing
En prospection entre professionnels, la CNIL admet l’opt-out dans certains cas : la personne doit être informée, dès la collecte de son adresse professionnelle, que celle-ci servira à de la prospection, et pouvoir s’y opposer simplement. Surtout, le message doit avoir un lien avec sa fonction. Écrire à un responsable achats pour lui proposer un logiciel de gestion d’achats se défend ; lui envoyer une offre sans rapport avec son métier, non. Les adresses génériques de type contact@ relèvent de personnes morales et ne soulèvent pas les mêmes questions, mais l’opposition doit être respectée dans tous les cas.
La désinscription, valable partout
Quel que soit le régime, chaque message doit offrir un moyen simple et gratuit de s’opposer à la suite : lien de désinscription visible en bas d’un e-mail, mention « STOP » dans un SMS. Une fois l’opposition reçue, la prospection doit cesser.
Le consentement comme un seuil : franchi une fois, révocable à tout moment
On gagne à voir le consentement comme un seuil physique. Dans un modèle opt-in, la personne franchit elle-même la porte : elle sait où elle entre et pourquoi. Avec un opt-out, on a poussé la porte à sa place et on attend qu’elle proteste. Ce seuil a deux conséquences pratiques souvent oubliées. D’abord, il est spécifique : avoir franchi la porte « newsletter » n’autorise pas à entrer dans la pièce « offres de partenaires ». Ensuite, il se repasse dans les deux sens : retirer son accord doit être aussi simple que de le donner. Un parcours où l’on s’inscrit en un clic mais où il faut écrire un courrier pour partir trahit ce principe, même si le premier consentement était parfaitement valide.
Sanctions et mise en conformité concrète
Ce que risque une entreprise fautive
Le non-respect des règles de prospection peut entraîner des sanctions administratives et pénales. Côté RGPD, les amendes peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Le Code des postes et des communications électroniques (notamment L36-11) prévoit aussi des amendes pouvant aller jusqu’à 375 000 € pour une personne morale, et la CNIL a la possibilité de prononcer des sanctions publiques qui nuisent à la réputation.
Une check-list pour sécuriser vos formulaires
- Laisser toutes les cases décochées par défaut.
- Rédiger une mention précise : type de messages, canal, éventuelle transmission à des partenaires.
- Séparer le consentement aux offres de l’entreprise de celui destiné aux partenaires.
- Activer le double opt-in pour les newsletters et conserver la date, l’heure et la source de chaque inscription.
- Insérer un lien de désinscription dans chaque e-mail et la mention STOP dans chaque SMS.
- En B2B, vérifier que l’offre correspond à la fonction du destinataire et que l’information préalable a bien été donnée.
Ces gestes simples transforment une obligation juridique en avantage : une liste composée de personnes réellement intéressées affiche de meilleurs taux d’ouverture et protège la marque.
- Agence immobilière : une gestion des leads automatisée sans perdre la main sur vos prospects - 3 novembre 2026
- Exemples d’e-mails : 9 modèles pour demander, confirmer ou relancer sans maladresse - 2 novembre 2026
- Google Postmaster Tools : valider son domaine et comprendre les alertes Gmail - 1 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 RGPD et e-commerce : sécurisez les données à chaque étape du parcours client
 Flodesk : des newsletters soignées, mais quel budget et quelles limites ?
 Mailing ou emailing : le choix du canal change le budget et la réponse attendue
 LeadActiv : une agence de prospection B2B qui ouvre sa cuisine, sans promettre la lune